提供: Bright Pattern Documentation
• English
AWS S3 バケットの作成と設定方法
Bright Pattern Contact Center では、音声およびスクリーン録画を Amazon Web Services (AWS) S3 に自動的にエクスポートし、保存および再生を行う機能をサポートしています。S3 に録画データを保存することで、組織のコスト削減につながると同時に、 対話レコード を通じて、通話録音やスクリーン録画を保存するために、S3バケットを作成し、Bright Patternコンタクトセンターとの連携を設定する方法について説明します。
前提条件
- 既存のAmazon AWSアカウントが必要です。
- アカウントに対する管理者アクセス権を持つIAMユーザーである必要があります。
設定手順
ステップ 1: 米国で S3 バケットを作成する
すでに S3 バケットをお持ちの場合は、新規のバケットの作成をスキップし、以下の説明に合わせてバケットのプロパティを編集するだけで済みます。
- AWSアカウントにサインインし、AWS管理コンソールにアクセスしてください。
- サービス一覧から「ストレージ」>「S3」を検索し、Amazon S3 バケットのダッシュボードにアクセスしてください。「バケットを作成」をクリックしてください。
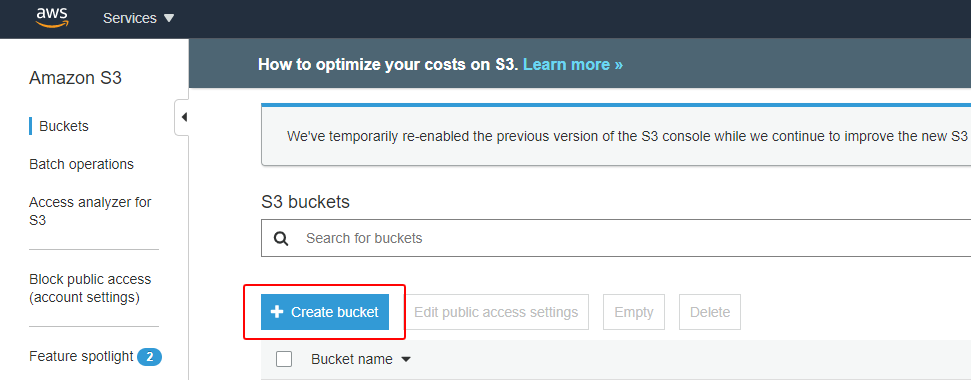
Amazon S3 > バケットダッシュボード - バケットに名前を付け、リージョンを設定してください。
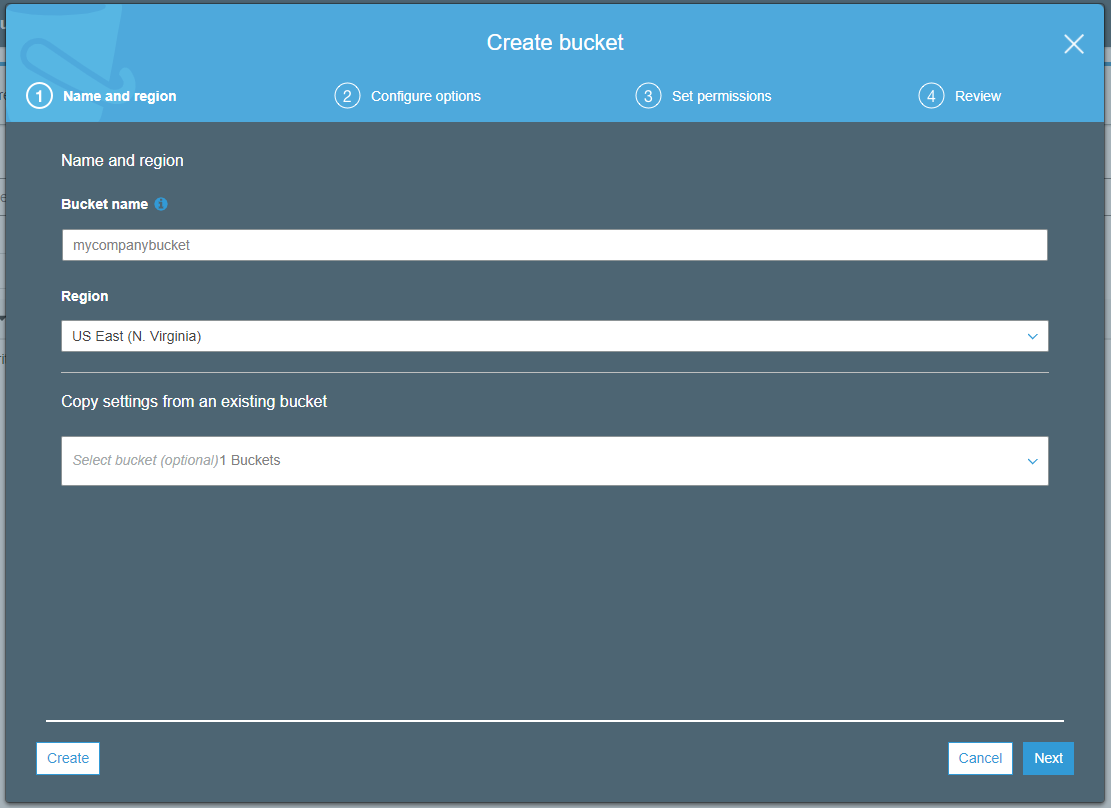
バケットの作成 > 名前とリージョン - バケットのオプションを設定します。
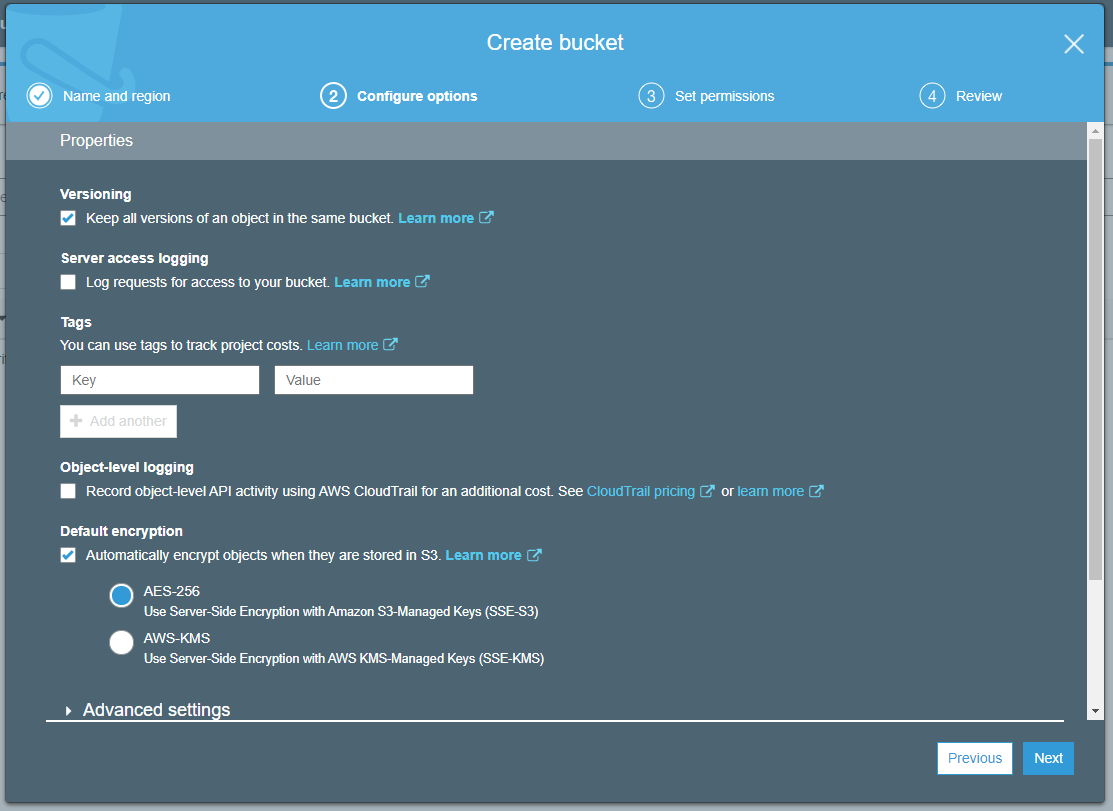
バケットの作成 > オプションの設定 - 一般からのアクセスをブロックするオプションを有効にしてください。
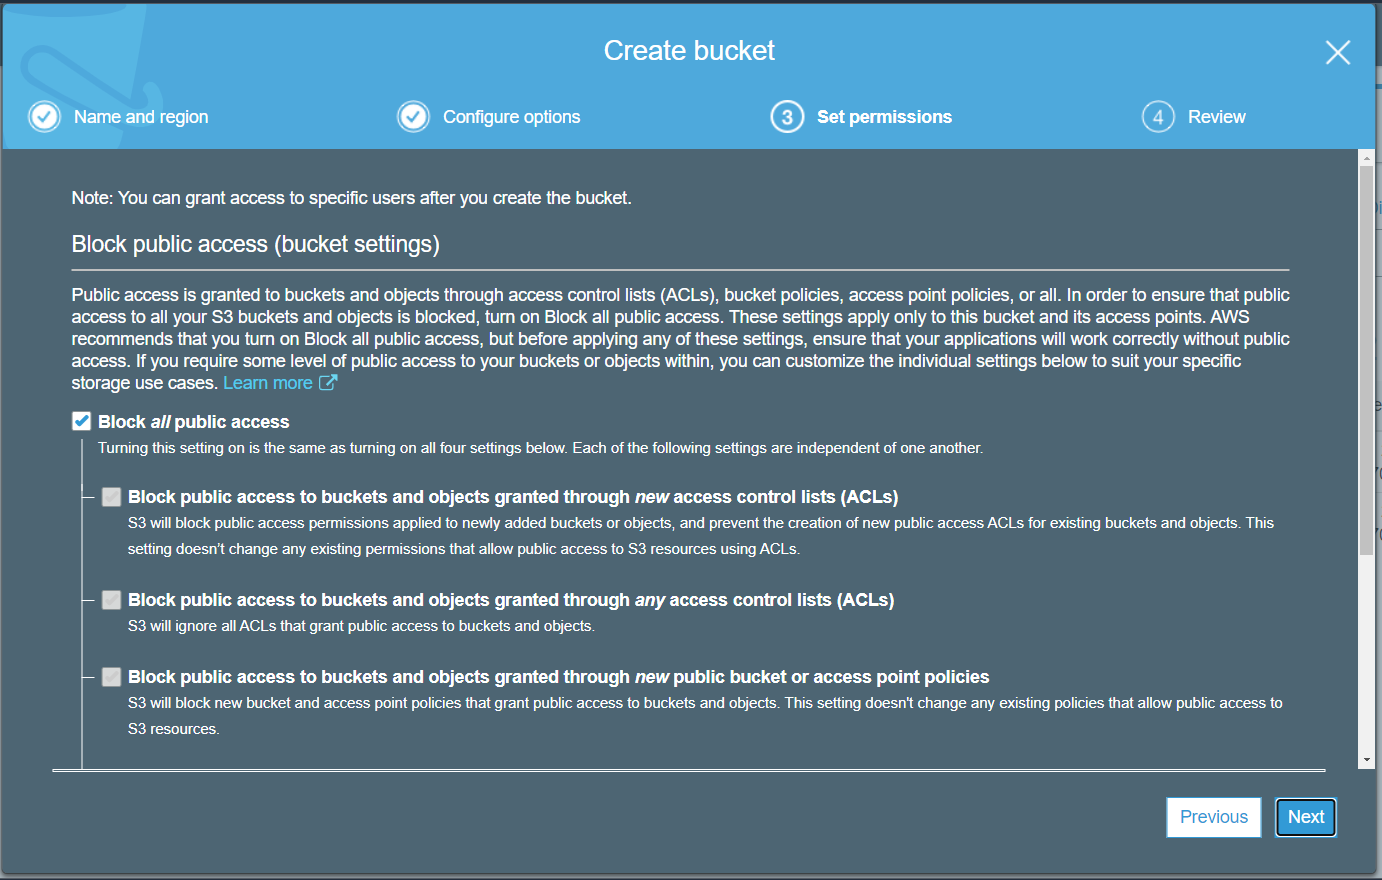
バケットの作成 > アクセス権の設定 - 内容を確認し、「バケットを作成」をクリックしてください。
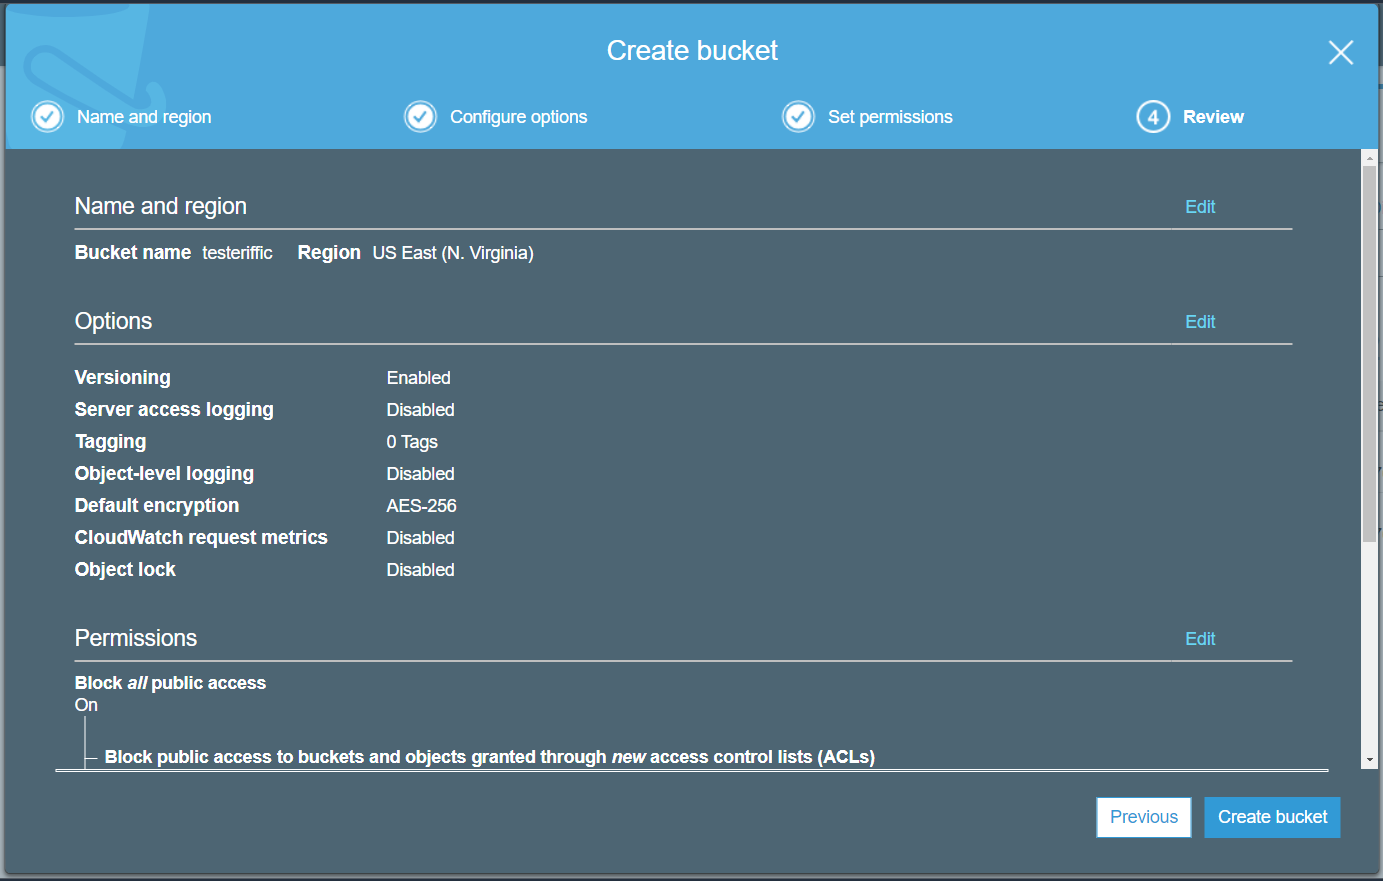
バケットの作成 > 確認 - バケット名をクリックして、詳細を表示してください。後で録画データをバケットにエクスポートする際、バケット内のコンテンツを整理するために、バケットにフォルダーを追加するオプションがあります。これは必須ではありません。
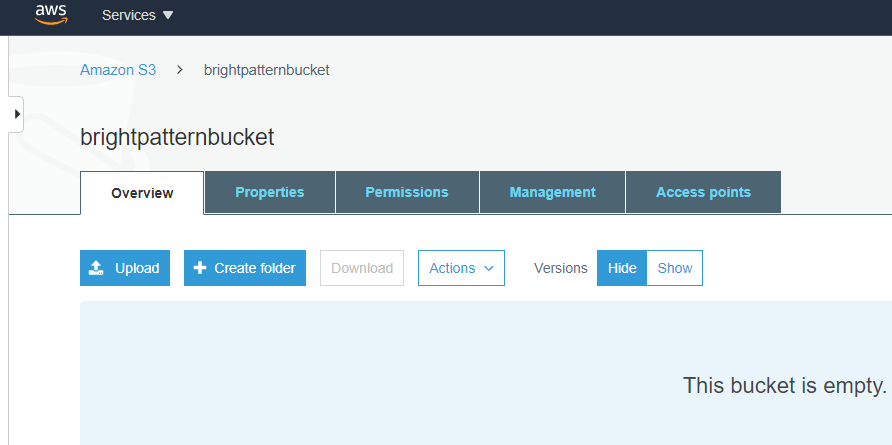
新規バケットの詳細


ステップ 2: ユーザー ARN の取得
Amazonサービスで「IAM」を検索し、「IAMダッシュボード」>「アクセス管理」>「ユーザー」に移動して、管理者ユーザーのユーザーARNをコピーしてください。ユーザーAmazonリソース名(ARN)はユーザーを識別する識別子であり、後でS3バケットのポリシーを設定する際に必要となります。

ステップ 3: バケットポリシーを編集してアクセス権を設定する
- Amazon S3 のセクションに戻り、S3 バケットの詳細を表示してください。 バケットの [アクセス権] タブをクリックし、[バケットポリシー] をクリックして、バケットポリシーエディタを表示します。
バケットポリシーでは、JSON ベースのアクセスポリシー言語を使用して、Amazon S3 リソースに対する高度なアクセス権を管理します。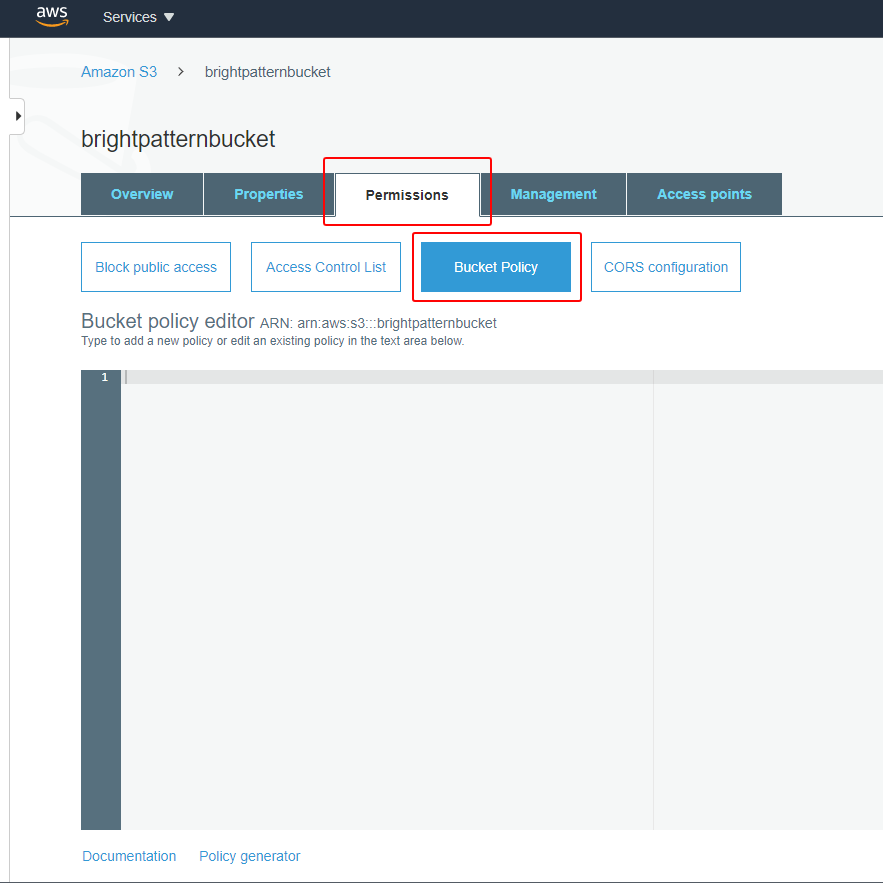
[アクセス権] をクリックし、続いて [バケットポリシー] をクリックします - ポリシー JSON を追加するには、エディター下部の「ポリシー生成ツール」リンクをクリックしてフォームを完了するか、以下のサンプルポリシー JSON をコピーしてポリシーエディターに貼り付け、以下の値を編集してください:
- <USER_ARN> - IAMダッシュボードの「ユーザー」セクションからコピーした、管理者ユーザーのAmazonリソース名(ARN)/識別子です。
- <BUCKET_ARN> - ご利用のバケットの ARN/識別子です。バケットの ARN は、「Amazon S3 ダッシュボード」>「S3 バケットのプロパティ」(表示例を参照)またはバケットポリシーエディタの上部(表示例を参照)で確認できます。
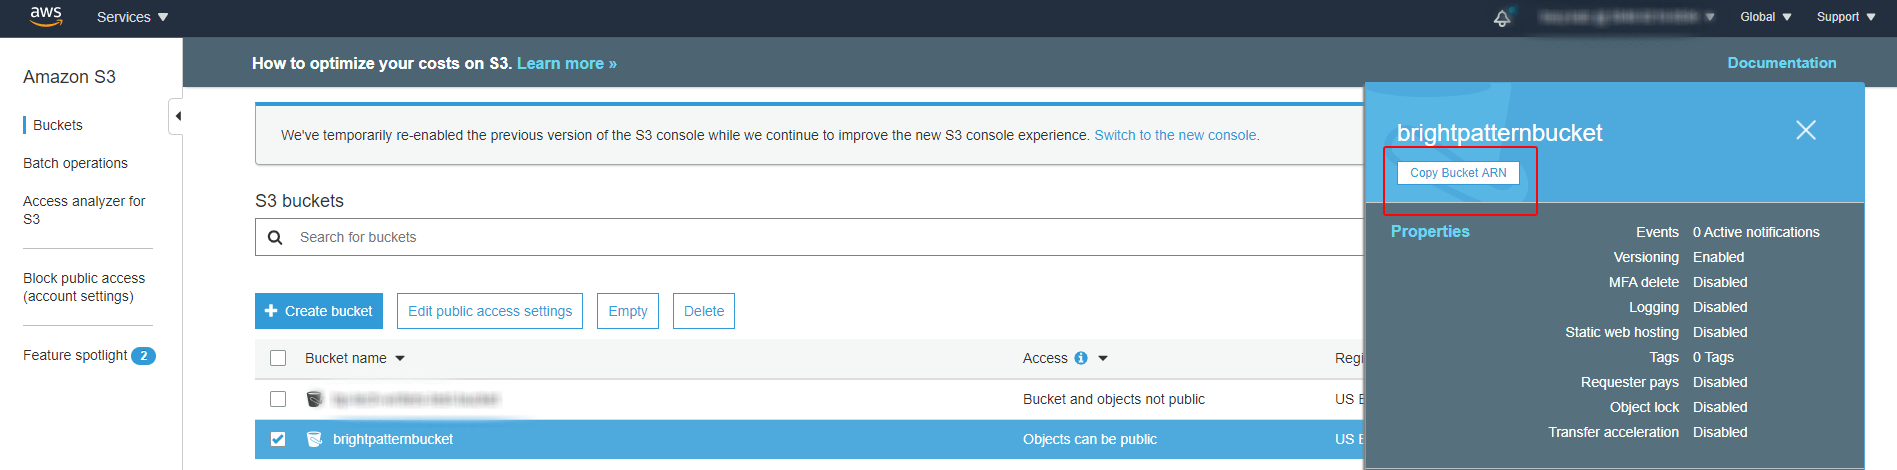
Amazon S3 ダッシュボード > S3 バケットのプロパティ > バケット ARN 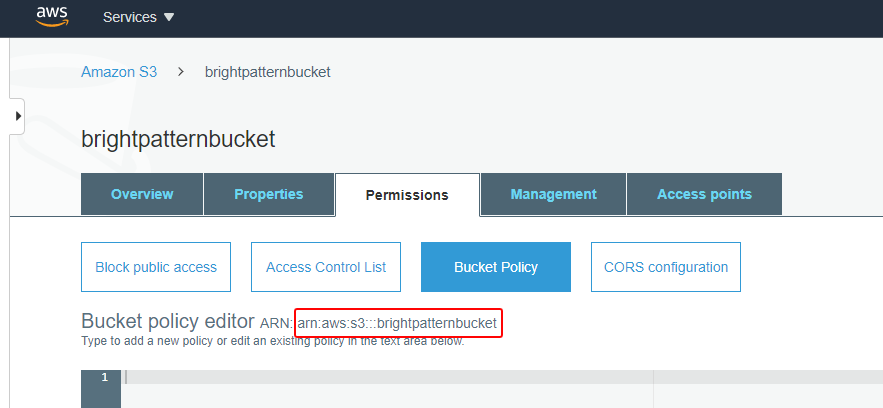
バケットポリシーエディタの上部 > バケット ARN
- <USER_ARN> - IAMダッシュボードの「ユーザー」セクションからコピーした、管理者ユーザーのAmazonリソース名(ARN)/識別子です。


ポリシー例(以下をコピーしてください):
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "ListObjectsInBucket",
            "Effect": "Allow",
            "Principal": {
                "AWS": "<user_arn>"
            },
            "Action": "s3:*",
            "Resource": "<bucket_arn>"
        },
        {
            "Sid": "AllObjectActions",
            "Effect": "Allow",
            "Principal": {
                "AWS": "<user_arn>"
            },
            "Action": "s3:*",
            "Resource": "<bucket_arn>"
        }
    ]
}
例:
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "ListObjectsInBucket",
            "Effect": "Allow",
            "Principal": {
                "AWS": "arn:aws:iam::532998658301:user/christy.borden"
            },
            "Action": "s3:*",
            "Resource": "arn:aws:s3:::brightpatternbucket"
        },
        {
            "Sid": "AllObjectActions",
            "Effect": "Allow",
            "Principal": {
                "AWS": "arn:aws:iam::532998658301:user/christy.borden"
            },
            "Action": "s3:*",
            "Resource": "arn:aws:s3:::brightpatternbucket"
        }
    ]
}
セキュリティをさらに強化したい場合の、最低限のバケットポリシーです:
{
	"Version": "2012-10-17",
	"Statement": [
		{
			"Sid": "Statement1",
			"Effect": "Allow",
			"Principal": {
				"AWS": "arn:aws:iam::[act_id]:user/[user_name]"
			},
			"Action": [
				"s3:ListBucket",
				"s3:PutObject",
				"s3:GetObject",
				"s3:DeleteObject"
			],
			"Resource": [
				"arn:aws:s3:::[bucket_name]/*",
				"arn:aws:s3:::[bucket_name]"
			]
		}
	]
}
具体的には、以下に未使用のバケット権限のリストを示します(必要に応じて拒否することも可能です):
- "s3:GetBucketNotification",
- "s3:GetBucketAcl",
- "s3:GetBucketLocation",
- "s3:GetBucketLogging」、
- 「s3:GetBucketPolicy」、
- 「s3:GetBucketOwnershipControls」、
- 「s3:PutBucketNotification」、
- 「s3:ListBucketMultipartUploads」、
- "s3:ListBucketVersions",
- "s3:ListMultipartUploadParts",
- "s3:GetAccelerateConfiguration",
- "s3:GetBucketCORS",
- "s3:GetBucketVersioning",
- "s3:GetObjectAcl",
- "s3:GetObjectAttributes",
- "s3:GetObjectVersion",
- "s3:GetAnalyticsConfiguration",
- "s3:GetBucketObjectLockConfiguration",
- "s3:GetBucketPolicyStatus",
- "s3:GetBucketPublicAccessBlock",
- "s3:GetBucketWebsite",
- "s3:GetEncryptionConfiguration",
- "s3:GetInventoryConfiguration",
- "s3:GetMetricsConfiguration",
- "s3:GetObjectVersionAcl",
- "s3:GetObjectVersionAttributes",
- "s3:GetObjectVersionForReplication",
- "s3:GetReplicationConfiguration",
- "s3:AbortMultipartUpload",
- "s3:DeleteObjectVersion",
- "s3:InitiateReplication",
- "s3:PutBucketObjectLockConfiguration",
- "s3:PutBucketVersioning",
- "s3:PutEncryptionConfiguration",
- "s3:PutObjectRetention",
- "s3:ReplicateObject",
- "s3:PutObjectVersionAcl",
- "s3:PutObjectAcl"
3. JSONを貼り付けたら、「保存」
をクリックしてください。ポリシーのいずれかの部分に誤りがある場合、保存できず、ポリシーが無効であることを示すエラーメッセージが表示されます。問題がなければ、ポリシーは保存され、画面上の表示に変更はありません。

これで S3 バケットの設定は完了しました。